Domain bindensittiche.de kaufen?
Wir ziehen mit dem Projekt
bindensittiche.de um.
Sind Sie am Kauf der Domain
bindensittiche.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bindensittiche.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Kann ein Vogel ohne Federn fliegen?
Kann ein Vogel ohne Federn fliegen? Nein, Federn sind entscheidend für den Flug eines Vogels, da sie ihm Auftrieb und Stabilität verleihen. Ohne Federn würde ein Vogel nicht genug Auftrieb erzeugen können, um in der Luft zu bleiben. Zudem dienen die Federn auch dazu, die Körpertemperatur des Vogels zu regulieren und ihn vor Witterungseinflüssen zu schützen. Ohne Federn wäre ein Vogel also nicht in der Lage, effektiv zu fliegen und seine Lebensweise als Luftwesen aufrechtzuerhalten. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
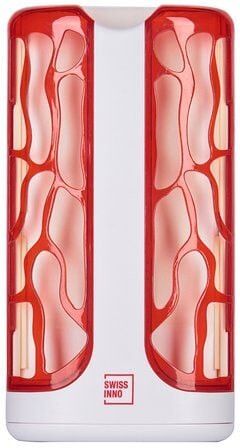
Swissinno Insektenleimfänger Mini 4 Watt Schutz vor Fliegen im InnenbereichSwissinno Insektenleimfänger Mini 4 Watt Schutz vor Fliegen im Innenbereich Produktnummer: 0775850058 Nervige Fliegen und Mücken, klebrige Finger vom Leimpapier und giftige Köder gehören der Vergangenheit an. Bei Swissinno werden neue Standards in der Insektenvernichtung gesetzt. So auch mit dem Mini Insektenleimfänger. Dieser brilliert durch seine Effizienz und ist absolut sicher für Kinder, Haustiere und Nützlinge, wie Bienen. Ideal zum Schutz des eigenen Zuhauses! Die innovative Funktionalität basiert auf Schweizer Qualitätsdesign, giftfreiem Leimpapier und einem effektiven LED-UV-Licht. Dieses lockt die Insekten zuverlässig an und leitet sie direkt zum Leimpapier, wo die Fliegen und Mücken schlussendlich haften bleiben und verenden. Um das Leimpapier zu tauschen und die Falle zu reinigen, kann man diese einfach öffnen und muss dabei die Klebefläche nicht berühren. So werden die Hände nicht klebrig und die Falle bleibt sauber und hygienisch. 4 Watt LED-UV-Licht für unwiderstehliche Anziehung Kein Gift oder andere toxische Komponenten Berührungssicher und hygienisch Perfekt für Einsatz im Inneren Hochwertiges Design mit zuverlässigen Bestandteilen Leimpapier leicht zu tauschen Herstellerinformationen: SWISSINNO SOLUTIONS AG Rosenbergstraße 36 9000 St. Gallen, SCHWEIZ Webseite: www.swissinno.com EU Kontakt: eMail: info@swissinno.com Herstellernr. 1 247 00124,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Swissinno Insekten-Falle 3 Watt LED, Schutz vor Fliegen im InnenbereichSwissinno Insekten-Falle 3 Watt LED, Schutz vor Fliegen im Innenbereich Produktnummer: 0775850060 Elektrische Insekten-Falle mit LED Licht Diese Insekten-Fallen hilft Fliegen und Mücken schnell loszuwerden, kann einfach gereinigt werden und benötigt dabei, dank sparsamer LED-Leuchte, nur wenig Strom. Herkömmliche Insektenfallen sind oft wartungsintensiv, da diese einen häufigen Tausch der Lichtquelle (meist Leuchtstoffröhren) benötigen.Ein weiterer Vorzug des elektrische Insekten-Fallen ist, dass er komplett ohne Zusätze wie Gift oder Chemikalien auskommt und daher das Raumklima nicht beeinträchtigt. Die Insekten-Falle LED sendet ein ultraviolettes Lichtaus, um fliegende Insekten anzulocken und tötet dies schnell im Hochspannungsgitter. LED hat eine wesentlich längere Lebensdauer als eine Leuchtstofflampe. Wirksames LED Licht lockt fliegende Insekten, wie Fliegen und Mücken an. Das Hochspannungsgitter neutralisiert diese sofort. Einfache Reinigung durch abnehmbare Bodenschale, in welcher die toten Insekten gesammelt werden. Sowohl das Hochspannungsgitter, als auch das ultraviolette Licht sind für Mensch und Haustier ungefährlich. Energiesparend mit LED Licht, dieses verwendet nur halb so viel Leistung (Watt) wie eine Leuchtstofflampe und erzeugt aber gleich viel Lichtleistung (Lumen). LED hat eine wesentlich längere Lebensdauer als eine Leuchtstofflampe. Weiterentwickeltes Hochspannungsgitter mit innovativem Design erhöht die Fangquote und erfüllt selbstverständlich alle CE Sicherheitsanforderungen. SEHR WICHTIG: Der Insektenvernichter darf nie nass werden und muss vor der Reinigung vom Stromnetz getrennt werden! Herstellerinformationen: SWISSINNO SOLUTIONS AG Rosenbergstraße 36 9000 St. Gallen, SCHWEIZ Webseite: www.swissinno.com EU Kontakt: eMail: info@swissinno.com Herstellernr. 1 254 00122,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Schätzing, Frank: Der SchwarmDer Schwarm , Limited Special Edition , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230209, Produktform: Leinen, Autoren: Schätzing, Frank, Seitenzahl/Blattzahl: 1056, Keyword: Dystopie; Endzeit-Thriller; Hochwasser-Katastrophe; Illustrationen; Klaas Heufer-Umlauf; Klimakrise; Klimawandel; Limitierte Edition; Ozean; Roman Directors Cut; Romanverfilmung; Schmuckausgabe; Sonderausgabe; Special Edition; Tod und Teufel; Tsunami; Was, wenn wir einfach die Welt retten?; ZDF-Serie; Ökologie, Fachschema: Deutsche Belletristik / Science Fiction, Fachkategorie: Thriller / Spannung~Science-Fiction: Apokalypse/Postapokalypse, Region: Ozeane und Meere, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Nervenkitzeln, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 221, Breite: 149, Höhe: 63, Gewicht: 1210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
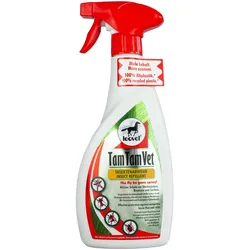
leovet TamTamVet 550ml Fliegen Schutz Spray mehr InhaltTam Tam Vet Nur mit den natürlichen Wirkstoffen aus Geraniumöl und Eukalyptus-Citriodoraöl. Die eingesetzten Insektenabwehrstoffe haben durch Homogenisierung eine viermal längere Wirkdauer. Tam Tam Vet kommt ohne Konservierungsstoffe und Alkohol aus. Auch als Roll-on erhältlich! Biozide sicher verwenden. Vor Gebrauch stets Kennzeichnung und Produktinformation lesen.26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Swissinno Insektenleimfänger Mini 4 Watt Schutz vor Fliegen im InnenbereichSwissinno Insektenleimfänger Mini 4 Watt Schutz vor Fliegen im Innenbereich Produktnummer: 0775850058 Nervige Fliegen und Mücken, klebrige Finger vom Leimpapier und giftige Köder gehören der Vergangenheit an. Bei Swissinno werden neue Standards in der Insektenvernichtung gesetzt. So auch mit dem Mini Insektenleimfänger. Dieser brilliert durch seine Effizienz und ist absolut sicher für Kinder, Haustiere und Nützlinge, wie Bienen. Ideal zum Schutz des eigenen Zuhauses! Die innovative Funktionalität basiert auf Schweizer Qualitätsdesign, giftfreiem Leimpapier und einem effektiven LED-UV-Licht. Dieses lockt die Insekten zuverlässig an und leitet sie direkt zum Leimpapier, wo die Fliegen und Mücken schlussendlich haften bleiben und verenden. Um das Leimpapier zu tauschen und die Falle zu reinigen, kann man diese einfach öffnen und muss dabei die Klebefläche nicht berühren. So werden die Hände nicht klebrig und die Falle bleibt sauber und hygienisch. 4 Watt LED-UV-Licht für unwiderstehliche Anziehung Kein Gift oder andere toxische Komponenten Berührungssicher und hygienisch Perfekt für Einsatz im Inneren Hochwertiges Design mit zuverlässigen Bestandteilen Leimpapier leicht zu tauschen Herstellerinformationen: SWISSINNO SOLUTIONS AG Rosenbergstraße 36 9000 St. Gallen, SCHWEIZ Webseite: www.swissinno.com EU Kontakt: eMail: info@swissinno.com Herstellernr. 1 247 00124,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Kann ein Vogel ohne Federn fliegen?
Kann ein Vogel ohne Federn fliegen? Nein, Federn sind entscheidend für den Flug eines Vogels, da sie ihm Auftrieb und Stabilität verleihen. Ohne Federn würde ein Vogel nicht genug Auftrieb erzeugen können, um in der Luft zu bleiben. Zudem dienen die Federn auch dazu, die Körpertemperatur des Vogels zu regulieren und ihn vor Witterungseinflüssen zu schützen. Ohne Federn wäre ein Vogel also nicht in der Lage, effektiv zu fliegen und seine Lebensweise als Luftwesen aufrechtzuerhalten. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Swissinno Insekten-Falle 3 Watt LED, Schutz vor Fliegen im InnenbereichSwissinno Insekten-Falle 3 Watt LED, Schutz vor Fliegen im Innenbereich Produktnummer: 0775850060 Elektrische Insekten-Falle mit LED Licht Diese Insekten-Fallen hilft Fliegen und Mücken schnell loszuwerden, kann einfach gereinigt werden und benötigt dabei, dank sparsamer LED-Leuchte, nur wenig Strom. Herkömmliche Insektenfallen sind oft wartungsintensiv, da diese einen häufigen Tausch der Lichtquelle (meist Leuchtstoffröhren) benötigen.Ein weiterer Vorzug des elektrische Insekten-Fallen ist, dass er komplett ohne Zusätze wie Gift oder Chemikalien auskommt und daher das Raumklima nicht beeinträchtigt. Die Insekten-Falle LED sendet ein ultraviolettes Lichtaus, um fliegende Insekten anzulocken und tötet dies schnell im Hochspannungsgitter. LED hat eine wesentlich längere Lebensdauer als eine Leuchtstofflampe. Wirksames LED Licht lockt fliegende Insekten, wie Fliegen und Mücken an. Das Hochspannungsgitter neutralisiert diese sofort. Einfache Reinigung durch abnehmbare Bodenschale, in welcher die toten Insekten gesammelt werden. Sowohl das Hochspannungsgitter, als auch das ultraviolette Licht sind für Mensch und Haustier ungefährlich. Energiesparend mit LED Licht, dieses verwendet nur halb so viel Leistung (Watt) wie eine Leuchtstofflampe und erzeugt aber gleich viel Lichtleistung (Lumen). LED hat eine wesentlich längere Lebensdauer als eine Leuchtstofflampe. Weiterentwickeltes Hochspannungsgitter mit innovativem Design erhöht die Fangquote und erfüllt selbstverständlich alle CE Sicherheitsanforderungen. SEHR WICHTIG: Der Insektenvernichter darf nie nass werden und muss vor der Reinigung vom Stromnetz getrennt werden! Herstellerinformationen: SWISSINNO SOLUTIONS AG Rosenbergstraße 36 9000 St. Gallen, SCHWEIZ Webseite: www.swissinno.com EU Kontakt: eMail: info@swissinno.com Herstellernr. 1 254 00122,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Schätzing, Frank: Der SchwarmDer Schwarm , Limited Special Edition , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230209, Produktform: Leinen, Autoren: Schätzing, Frank, Seitenzahl/Blattzahl: 1056, Keyword: Dystopie; Endzeit-Thriller; Hochwasser-Katastrophe; Illustrationen; Klaas Heufer-Umlauf; Klimakrise; Klimawandel; Limitierte Edition; Ozean; Roman Directors Cut; Romanverfilmung; Schmuckausgabe; Sonderausgabe; Special Edition; Tod und Teufel; Tsunami; Was, wenn wir einfach die Welt retten?; ZDF-Serie; Ökologie, Fachschema: Deutsche Belletristik / Science Fiction, Fachkategorie: Thriller / Spannung~Science-Fiction: Apokalypse/Postapokalypse, Region: Ozeane und Meere, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Nervenkitzeln, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 221, Breite: 149, Höhe: 63, Gewicht: 1210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.